Si estudias Contaduría Pública, Administración de Empresas o Administración Pública, tarde o temprano alguien te va a sugerir un tema de control interno: «evalúa el control interno de una pyme», «diagnostica el sistema de control interno de una alcaldía». Es un tema con demanda real, buena disponibilidad de marcos de referencia y mucho espacio para trabajos aplicados, pero también uno de los que más se tuerce cuando el estudiante mezcla marcos (COSO, MECI, auditoría interna, revisoría fiscal) sin saber cuál aplica a su organización. Esta guía te da el constructo completo: qué es, cuál es el marco que debes elegir según el tipo de entidad, cómo se descompone en dimensiones, qué diseños admite y diez temas investigables.
Qué es el control interno: dos definiciones que no son lo mismo
En un trabajo de grado colombiano conviven dos tradiciones, y tu primera decisión es cuál adoptas.
El marco COSO. El marco Control Interno-Marco Integrado del Committee of Sponsoring Organizations of the Treadway Commission define el control interno como un proceso, efectuado por la junta directiva, la gerencia y el resto del personal, diseñado para proporcionar una seguridad razonable respecto del logro de objetivos de operaciones, de información y de cumplimiento. COSO publicó una versión de 2013 que reemplazó a la versión original; si citas COSO, cita la edición de 2013 y no una fuente que describa la versión de los años noventa. Es el marco de referencia habitual en empresas privadas.
El control interno en el Estado colombiano. La Ley 87 de 1993, «por la cual se establecen normas para el ejercicio del control interno en las entidades y organismos del Estado», define en su artículo 1 el control interno como el sistema integrado por el esquema de organización y el conjunto de planes, métodos, principios, normas, procedimientos y mecanismos de verificación y evaluación adoptados por una entidad, con el fin de procurar que todas las actividades, operaciones y actuaciones se realicen de acuerdo con la Constitución y la ley. El Decreto 1499 de 2017, que modificó el Decreto 1083 de 2015, establece que el Sistema de Control Interno se articula al Sistema de Gestión, que el control interno es transversal a la gestión y el desempeño de las entidades y que se implementa a través del Modelo Estándar de Control Interno (MECI), cuya actualización se hace mediante el manual operativo del Modelo Integrado de Planeación y Gestión. Además, la plataforma de la Función Pública remite al Decreto 1893 de 2021 al consultar la Ley 87: verifica siempre el texto vigente antes de citar un artículo.
La regla práctica es sencilla: si tu organización es una entidad pública, tu marco normativo es la Ley 87 y el MECI, y COSO funciona como referencia técnica complementaria; si es una empresa privada, el marco natural es COSO, y la ley aplicable depende de la actividad (por ejemplo, la revisoría fiscal en las sociedades obligadas). No mezcles los dos sin explicar por qué.
Las dimensiones: los cinco componentes de COSO
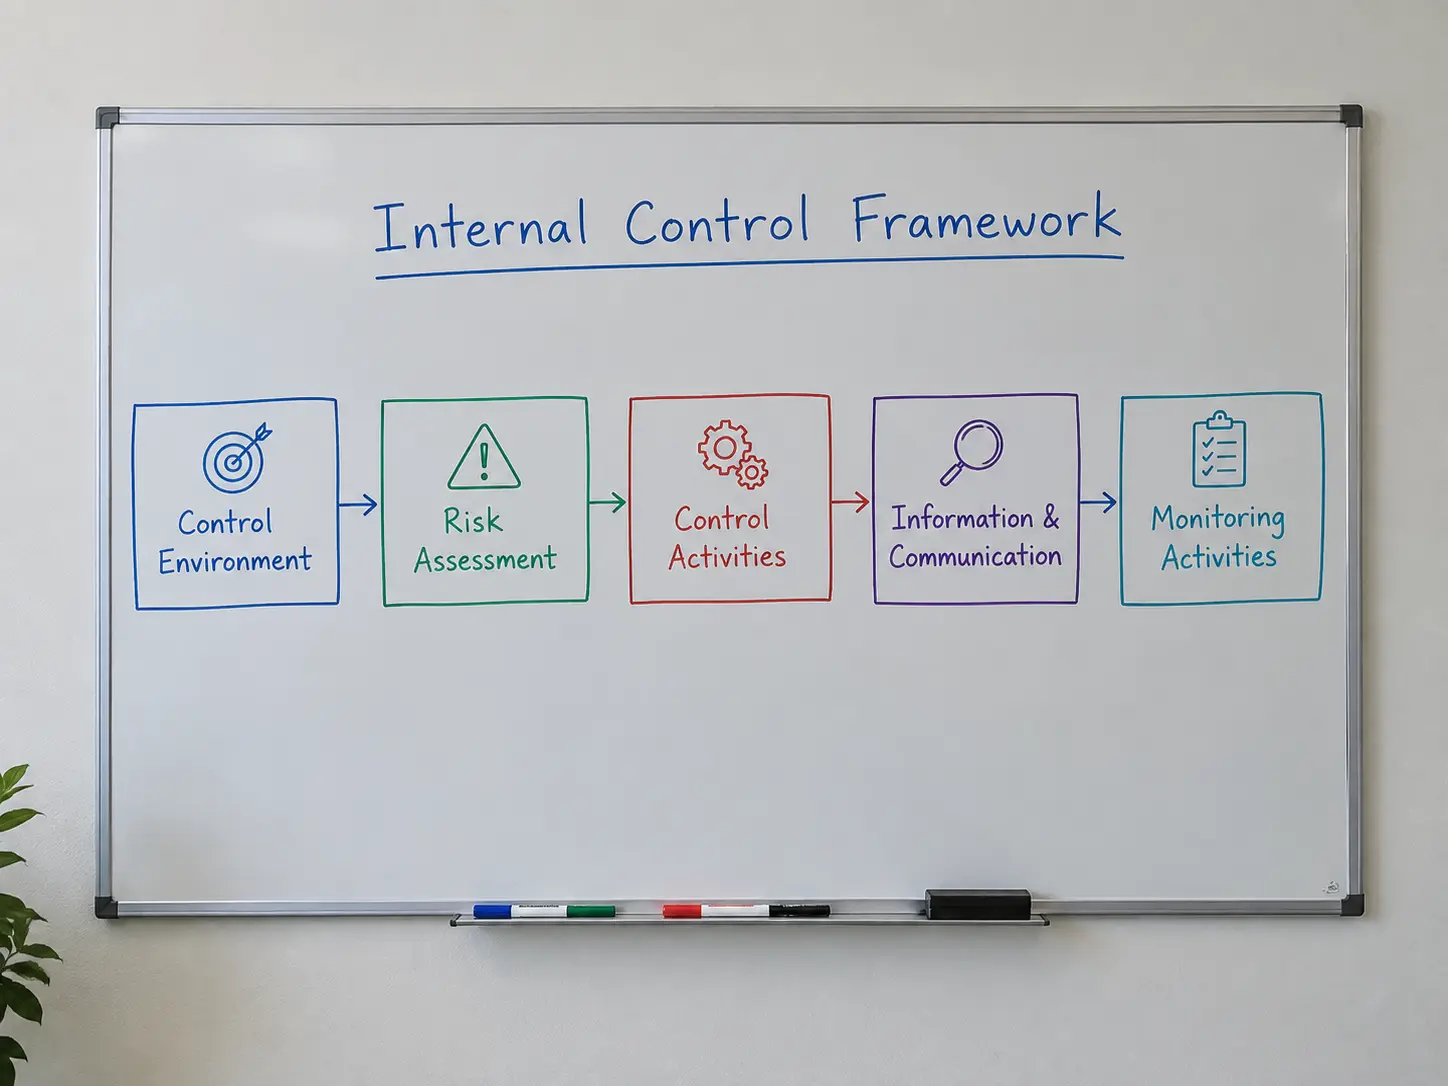
Para operacionalizar el control interno en un trabajo de grado, lo más habitual es partir de los cinco componentes que describe COSO:
- Ambiente de control. El tono de la organización: integridad, valores éticos, estructura organizacional, asignación de autoridad y responsabilidades, compromiso con la competencia del personal. Es la base de los demás componentes.
- Evaluación de riesgos. Identificación y análisis de los riesgos relevantes para el logro de los objetivos, que sirve de base para decidir cómo se gestionan.
- Actividades de control. Las políticas y procedimientos que ayudan a asegurar que se cumplan las directrices de la administración: autorizaciones, conciliaciones, segregación de funciones, controles sobre sistemas de información.
- Información y comunicación. Los sistemas y procesos que apoyan la identificación, captura e intercambio de información en la forma y el tiempo que permiten a las personas cumplir sus responsabilidades.
- Supervisión o monitoreo. Los procesos usados para evaluar la calidad del desempeño del control interno a lo largo del tiempo.
Cada componente se convierte en una dimensión de tu variable y cada dimensión en indicadores observables. Por ejemplo, para «actividades de control» un indicador ilustrativo es «existe separación entre quien autoriza, quien registra y quien custodia los pagos». La guía de instrumentos de recolección de información te muestra cómo convertir esos indicadores en preguntas, listas de chequeo o guías de observación.
Instrumentos: lista de chequeo, cuestionario o matriz de riesgos
A diferencia de otros constructos, el control interno rara vez se mide con una escala psicométrica con licencia; lo habitual es construir un instrumento propio basado en los componentes del marco elegido. Tres opciones:
- Cuestionario de control interno. Preguntas cerradas (sí, no, parcialmente) por componente, aplicadas a los responsables de cada proceso. Es el formato clásico en auditoría.
- Lista de verificación documental. Compruebas la existencia de manuales, políticas, actas y registros, y los evalúas con un criterio explícito.
- Matriz de riesgos y controles. Para cada proceso identificas riesgos, controles existentes y su efectividad. Es la forma más útil para un diagnóstico aplicado.
Si construyes tu propio instrumento necesitas validarlo con jueces expertos y probarlo en un piloto; la guía de validez de contenido por juicio de expertos describe el proceso. Si usas un cuestionario ya publicado, cita su fuente y confirma que puedes usarlo. Y si usas escalas de varios puntos, reporta su confiabilidad; la guía de alfa de Cronbach bajo sirve de apoyo.
Diseños frecuentes
- Estudio de caso diagnóstico. Evalúas el sistema de control interno de una empresa o entidad concreta frente a un marco, proceso por proceso, y propones mejoras. Es el diseño más común en Contaduría.
- Descriptivo comparativo. Comparas el nivel de control interno entre varias entidades, áreas o tamaños de empresa.
- Correlacional. Relacionas el nivel de control interno con otra variable: incidencia de hallazgos de auditoría, errores contables, rentabilidad, percepción de riesgo de fraude. Cuida el lenguaje de causalidad.
- Documental normativo. Analizas cómo una norma (por ejemplo, el MECI) se ha implementado en un conjunto de entidades, a partir de informes públicos.
- Propuesta de diseño. Diseñas un manual de procedimientos o un sistema de control para una pyme; este tipo de trabajo exige validar la propuesta con expertos.

Acceso y confidencialidad: el obstáculo real
Evaluar el control interno de una empresa significa entrar a sus procesos, y una empresa rara vez quiere que un estudiante documente sus debilidades. Antes de elegir el tema, confirma que tienes autorización escrita, define qué información podrás usar y si la identidad de la organización se mantendrá reservada. Muchos trabajos resuelven el problema denominando a la empresa «Empresa A» y limitando el reporte a hallazgos generales; el acuerdo debe quedar por escrito. En entidades públicas, parte de la información es de acceso público, lo que facilita un diseño documental, pero tampoco te exime de pedir autorización para entrevistar a funcionarios. La guía de diagnóstico organizacional explica cómo estructurar el acceso y el análisis del contexto.
Cómo redactar los objetivos e hipótesis
Ejemplos ilustrativos, no hallazgos reales:
- Objetivo general: «Evaluar el sistema de control interno de una empresa comercializadora de Bogotá a partir de los cinco componentes del marco COSO».
- Objetivo específico: «Identificar los riesgos asociados al proceso de tesorería y los controles existentes para cada uno».
- Hipótesis correlacional: «Las empresas con mayor nivel de actividades de control presentan menor número de diferencias en las conciliaciones bancarias».
Observa que el verbo del objetivo corresponde al diseño: «evaluar» e «identificar» son descriptivos; «demostrar que el control interno mejora la rentabilidad» exigiría un diseño que un trabajo de grado típico no tiene.
Diez temas investigables (ilustrativos)
- Evaluación del sistema de control interno de una pyme comercializadora, con base en los componentes de COSO.
- Diseño de controles para el proceso de compras de una empresa de alimentos.
- Control interno del proceso de cartera en una cooperativa de ahorro y crédito.
- Diagnóstico del Modelo Estándar de Control Interno en una alcaldía municipal de categoría seis.
- Segregación de funciones en el proceso de nómina de una empresa de servicios.
- Percepción de los empleados sobre el ambiente de control en una institución educativa privada.
- Control interno de inventarios en una ferretería: propuesta de mejora.
- Evaluación de riesgos y controles en el recaudo de una empresa de servicios públicos domiciliarios.
- Controles internos sobre el efectivo en una IPS privada.
- Relación entre el nivel de control interno y los hallazgos de auditoría interna en empresas de un sector.
Revisa con tu director si la entidad permite el acceso y adapta cada tema al tamaño y al sector de la organización que tengas disponible.
Cómo plantear el problema con un proceso y un riesgo concretos
Un planteamiento débil dice «las empresas no tienen un buen control interno». Uno sólido describe una situación observable: un proceso (por ejemplo, las compras), un riesgo (pagos sin orden de compra aprobada), una evidencia disponible (informes de auditoría, actas, reclamaciones de proveedores) y una pregunta que el diseño pueda responder. Si no puedes mostrar evidencia del problema en la organización, el trabajo corre el riesgo de ser una descripción genérica del marco COSO. Antes de redactar, pregúntate qué documentos vas a revisar, a quiénes vas a entrevistar y qué producto concreto recibirá la organización al final.
Cómo analizar y calificar los resultados
Define antes de recolectar cómo vas a calificar cada componente. Una opción sencilla es una escala de tres o cuatro niveles (por ejemplo: inexistente, parcial, implementado, efectivo) con un criterio escrito para cada nivel y una evidencia mínima exigida. Califica cada proceso y cada componente por separado, presenta una tabla resumen y evita promediar sin explicar el peso de cada componente: un ambiente de control débil puede invalidar controles formalmente bien diseñados. Para cada hallazgo escribe la causa probable, el riesgo asociado y una recomendación concreta, con responsable y plazo sugeridos. Si en el texto citas una norma o un decreto, hazlo con el artículo y verifica su vigencia; la guía sobre cómo citar normas compiladas en decretos únicos reglamentarios te ayuda con el formato.
Por último, incluye una sección de limitaciones. En un estudio de caso, tus conclusiones aplican a la organización evaluada y a ese momento; no las generalices al sector. Declara también si dependiste de entrevistas con los responsables de los procesos, pues su percepción puede ser más optimista que la evidencia documental.
Errores frecuentes
- Mezclar la Ley 87 de 1993, el MECI y COSO sin explicar cuál marco gobierna el diagnóstico.
- Citar el marco COSO original en lugar de la edición de 2013.
- Citar artículos de normas sin verificar su vigencia, cuando varias han sido reglamentadas o modificadas.
- Reducir el diagnóstico a una lista de chequeo sin identificar riesgos ni evaluar la efectividad de los controles.
- Proponer mejoras genéricas («capacitar al personal») que no responden a los hallazgos.
- Revelar información confidencial de la empresa sin autorización.
Un comité de Contaduría puede devolver el trabajo por estos puntos; la guía de motivos de devolución de un trabajo de grado de Contaduría Pública los complementa con otros errores de comité.
Preguntas frecuentes
¿Qué marco uso: COSO o MECI?
Depende de la organización. Para entidades del Estado, el marco normativo es la Ley 87 de 1993 y el MECI, articulado por el Decreto 1499 de 2017; para empresas privadas, COSO es la referencia técnica habitual. Justifica tu elección en el marco teórico.
¿Cuántos componentes tiene el control interno según COSO?
Cinco: ambiente de control, evaluación de riesgos, actividades de control, información y comunicación, y supervisión o monitoreo.
¿Puedo hacer el trabajo en la empresa donde trabajo?
Sí, con autorización escrita y declarando el posible conflicto de interés. Define qué parte de la información será confidencial y cómo se presentarán los resultados.
¿Necesito un cuestionario validado?
Si construyes tu propio instrumento, debes validarlo con jueces expertos y probarlo en un piloto. Si adoptas uno existente, cita la fuente y confirma el permiso de uso.
¿El control interno es lo mismo que la auditoría interna?
No. El control interno es el sistema de políticas y procedimientos de la organización; la auditoría interna es una función que evalúa de forma independiente ese sistema. Un trabajo puede diagnosticar el primero sin ejercer la segunda.
Cómo seguir
Elige el tipo de organización y el marco normativo antes que el título: todo el diseño, desde las dimensiones hasta el instrumento, depende de esa decisión. Cuando lo tengas, escribe el planteamiento del problema describiendo un proceso concreto (compras, tesorería, cartera) y un riesgo observable, y conecta cada objetivo con un componente del marco.